



NAC 3.7.9.7 版本主要是
• • 新增调查问卷认证方式
• • 新增 AP 本机防护功能
• • 11AC协议 AP 反制效果优化
• • 集群管理集中认证优化
• • 新增设备云发现功能
• • 支持新接口钉钉认证
• • 新增 DHCP IP-MAC 自动绑定
• • 新增东西向流量防御功能
• • 新增交换机 ARP 安全功能
• • 新增交换机 DHCP 安全功能
• • 新增交换机终端类型自定义
• • 新增 MAC 地址表限制
1 、 新增调查问卷认证方式
无线控制器新增调查问卷方式,用户接入无线网络后需要在认证页面进行答题完成认证
才能上网,问卷题目需提前在无线控制器新增。
该功能可配合答题方式对接入用户进行普法、教育等推广宣传。
2 、 新增 AP 本机防护功能
无线控制器新增 AP 本机防护功能,通过 AP 内部防火墙,可拒绝外部非法访问,保护
接入点安全,提高用户上网体验。(仅允许业务端口被访问,其他端口无法被访问)
3 、 11AC 协议 AP 反制效果优化
无线控制器 WAC3.7.9.7 版本优化无线控制器内置无线反制功能,11AC 协议 AP 做反制AP 时支持反制 5G 全信道反制。
4 、 集群管理集中认证优化
• • 多台设备对接到同一个 Portal 服务器时,能由各自接入控制器分散处理认证页面请 求,认证校验请求统一到 Portal 服务器,提高多用户并发接入流畅性体验;
• • 分支控制器支持作为 portal 服务器或者 portal 客户端对接第三方服务器实现集中式 认证;
• • 增加交换机有线认证在集群部署环境下的功能:
1) 支持集群下对交换机认证统一管理;
2) 支持网点间漫游:集中认证支持网点间漫游;
3) 支持灾备托管:分支控制器故障,分支交换机可以托管到中心端。
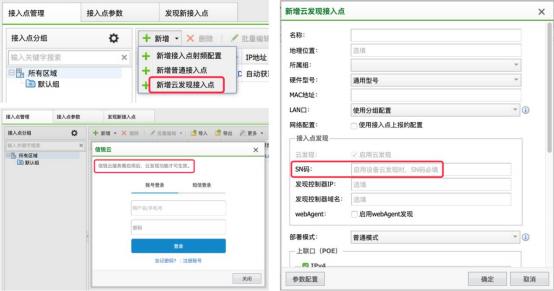
5 、 新增设备云发现功能
易部署功能即在云平台上配置接入点的 SN 码和 MAC 地址,只要ap 能够访问公网,会 自动寻找云平台,云平台上有这个接入点的相关信息,就会将已填写的控制器 ip 返回给 ap,ap即可通过云平台返回的控制器 ip 上线。
• 增加云发现功能,支持新增/导入部署接入点、交换机以云发现方式上线,简化接 入点/交换机设备激活上线流程;
• 如果给 AP 配置了错误的发现控制器,只需要在控制器上修改发现控制器 ip ,ap 访问云服务器时会更新发现控制器 ip 地址。
6 、 支持新接口钉钉认证
无线控制器新增支持钉钉认证微应用接口,同时支持账号密码认证、Oauth 2.0 认证、第三方 portal 对接方式。
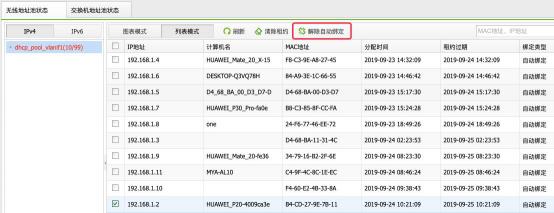
7 、 新增 DHCP IP-MAC 自动绑定
优化 DHCP 地址绑定功能,支持自动绑定 IP ,方便电子书包环境 IP 地址与终端绑定场
景,减少管理员网络维护工作。
1 、 新增东西向流量防御功能
• • TCP 服务自定义
• • 新增信任区域和保护区域
• • 新增单个/区域安全数据展示
• • 新增单个终端安全数据展示
1.1 TCP 服务自定义
1) 可根据服务端口号自定义服务;
2) 可自定义服务类型为安全服务和风险服务。
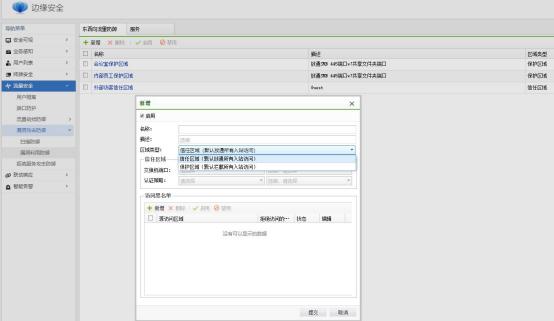
1.2 新增信任区域和保护区域
信任区域:
• 可以选择交换机端口组为信任区域、默认放通所有tcp 服务,不做拦截;
• • 可以选择 AP SSIP 为信任区域、默认放通所有tcp 服务,不做拦截;
• • 可以新增黑名单,对指定区域指定服务进行拦截;
• • 可以配置黑白名单,针对所有区域的对指定服务无差别的进行拦截。
保护区域:
• • 可以选择交换机端口组为保护区域、默认拦截所有tcp 服务;
• • 可以选择 AP SSIP 为保护区域、默认放通所有tcp 服务;
• • 可以新增白名单,对指定区域的指定服务进行放通;
• • 可以新增白名单,针对所有区域对指定服务无差别的进行放通。
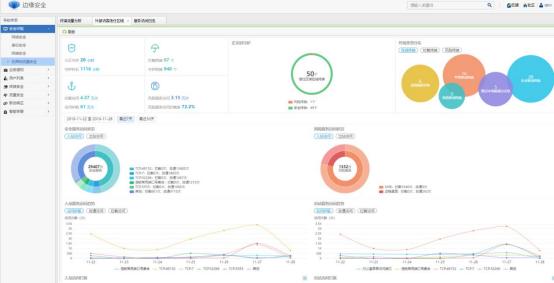
1.3 新增单个/区域安全数据展示
• • 显示守护时长、守护终端个数等总览数据进行展示
• • 显示各区域的总览数据进行展示
• • 按信任区域和保护区域显示实时在线的安全终端与风险终端
• • 显示终端类型分布
• • 显示区域守护终端与访问护航分布
• • 按出入站显示服务访问状态
• • 显示出入站访问拦截 TOP5
• • 显示出入站服务访问趋势
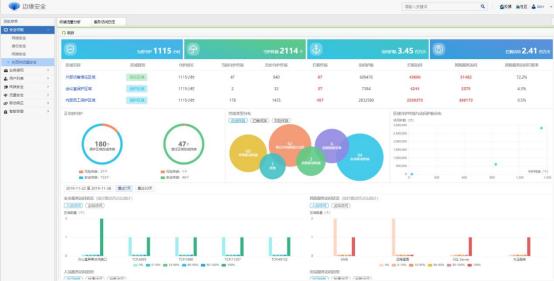
1.4 新增单个终端安全数据展示
• • 支持在日历上选择查看某一天的具体数据;
• • 显示出入站服务访问状态;
• • 显示出入站服务访问趋势;
• • 显示出入站访问拦截 TOP5;
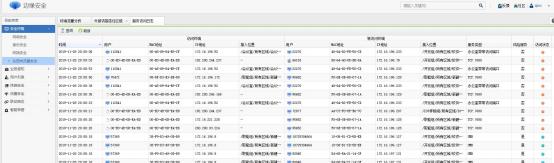
• • 东西向流量安全的服务访问日志信息,查询功能;
• • 添加 IP 信息显示,方便进行溯源处理。
2 、 新增交换机 ARP 防御功能
无线控制器新增交换机 ARP 防御功能,包括:
• • ARP 泛洪防御
• • ARP 表项学习
• • ARP 欺骗防御
• • ARP 防御告警
2.1 ARP 泛洪防御
新增 ARP 报文端口限速和终端报文限速功能,可以防止设备因处理大量 ARP 报文,导 致 CPU 负荷过重而无法处理其他业务,分为基于单个交换机端口报文限速和基于源 MAC
地址报文限速。
2.2 ARP 表项学习
• • 仅学习本机 ARP 请求的应答
• • 免费 ARP 报文主动丢弃
• • 限制端口可学习的 ARP 表项数量
2.3 ARP 欺骗防御
• • ARP 表项更新检查
• • ARP 报文合法性校验
• • 基于 DHCP 的 ARP 绑定关系检测
• • 网关防欺骗
2.4 ARP 防御告警
无线控制器支持当设备检测到 ARP 报文超过配置限额,可选择告警或不告警。告警支持短信告警及云助手 APP 告警。
3 、 新增交换机 DHCP 安全功能
无线控制器新增交换机 DHCP 防御功能,包括:
• • DHCP 泛洪防御
• • DHCP 地址池保护
• • DHCP 欺骗防御
• • DHCP 安全防御告警
3. 1 DHCP 泛洪防御
通过 DHCP 报文限速功能,可以防止设备因处理大量 DHCP 报文,导致设备负荷过重而无法处理其他业务,分为基于单个交换机端口报文限速和基于源 MAC 地址报文限速。
3.2 DHCP 地址池保护
• • 限制端口可申请的 IP 地址数量
• • DHCP 续租报文合法性检查
3.3 DHCP 欺骗防御
无线控制器新增交换机 DHCP snooping 功能
4 、 新增交换机终端类型自定义
无线控制器新增交换机终端类型自定义功能,针对识别不了或识别不准确的终端,用户可以进行自定义终端类型。
5 、 新增 MAC 地址表限制
无线控制器新增 MAC 地址表项限制功能,可以根据设定的参数值限制每个端口学习的 mac 地址数量,当设备某一端口受到 MAC 地址攻击时可通过转发或丢弃数据包以保护其他位置用户上网不受影响。